IT-Onboarding in verteilten Identitätslandschaften
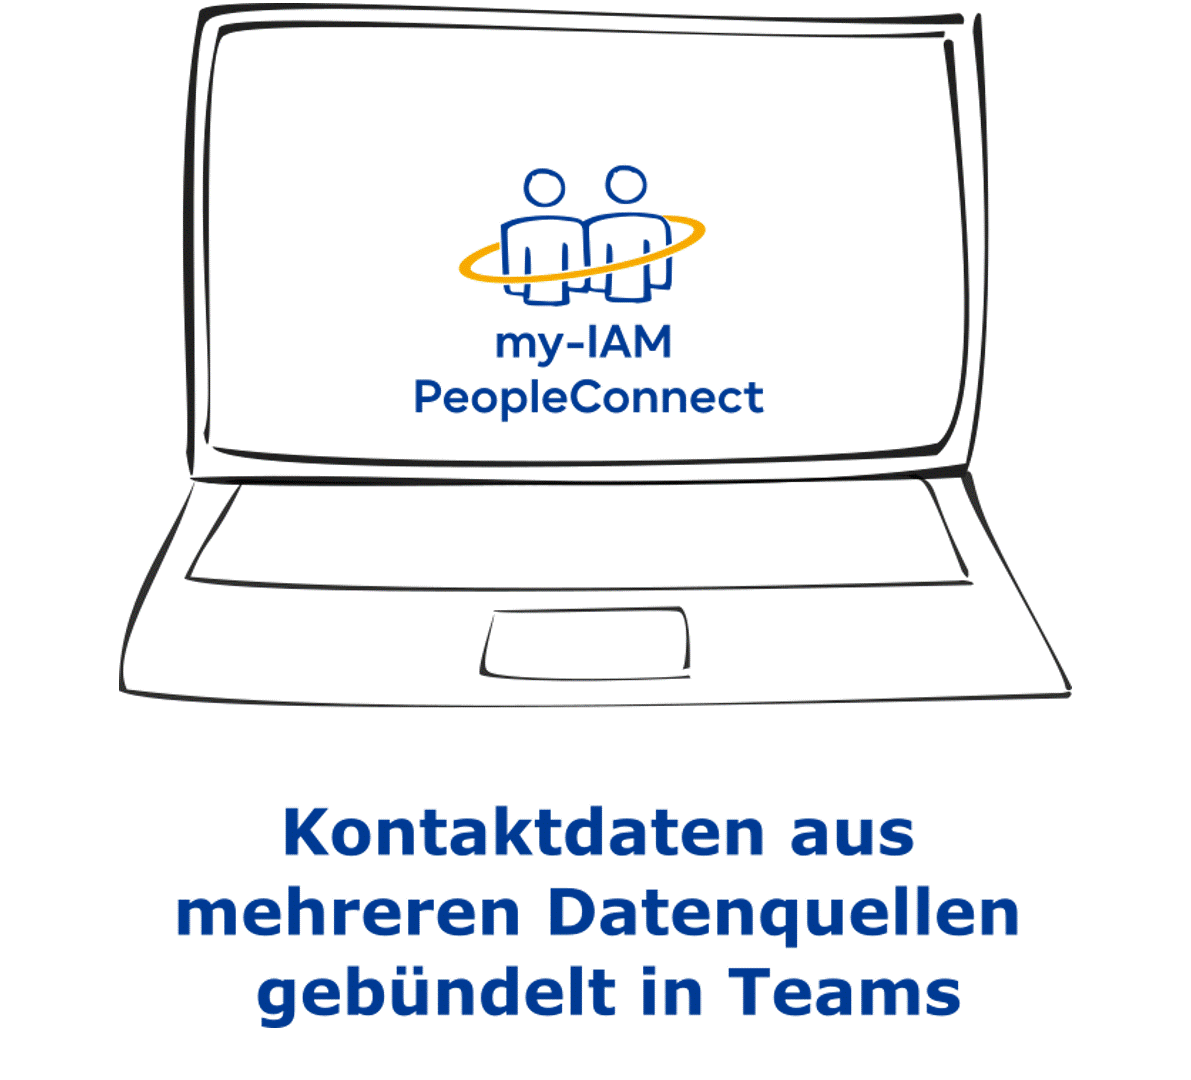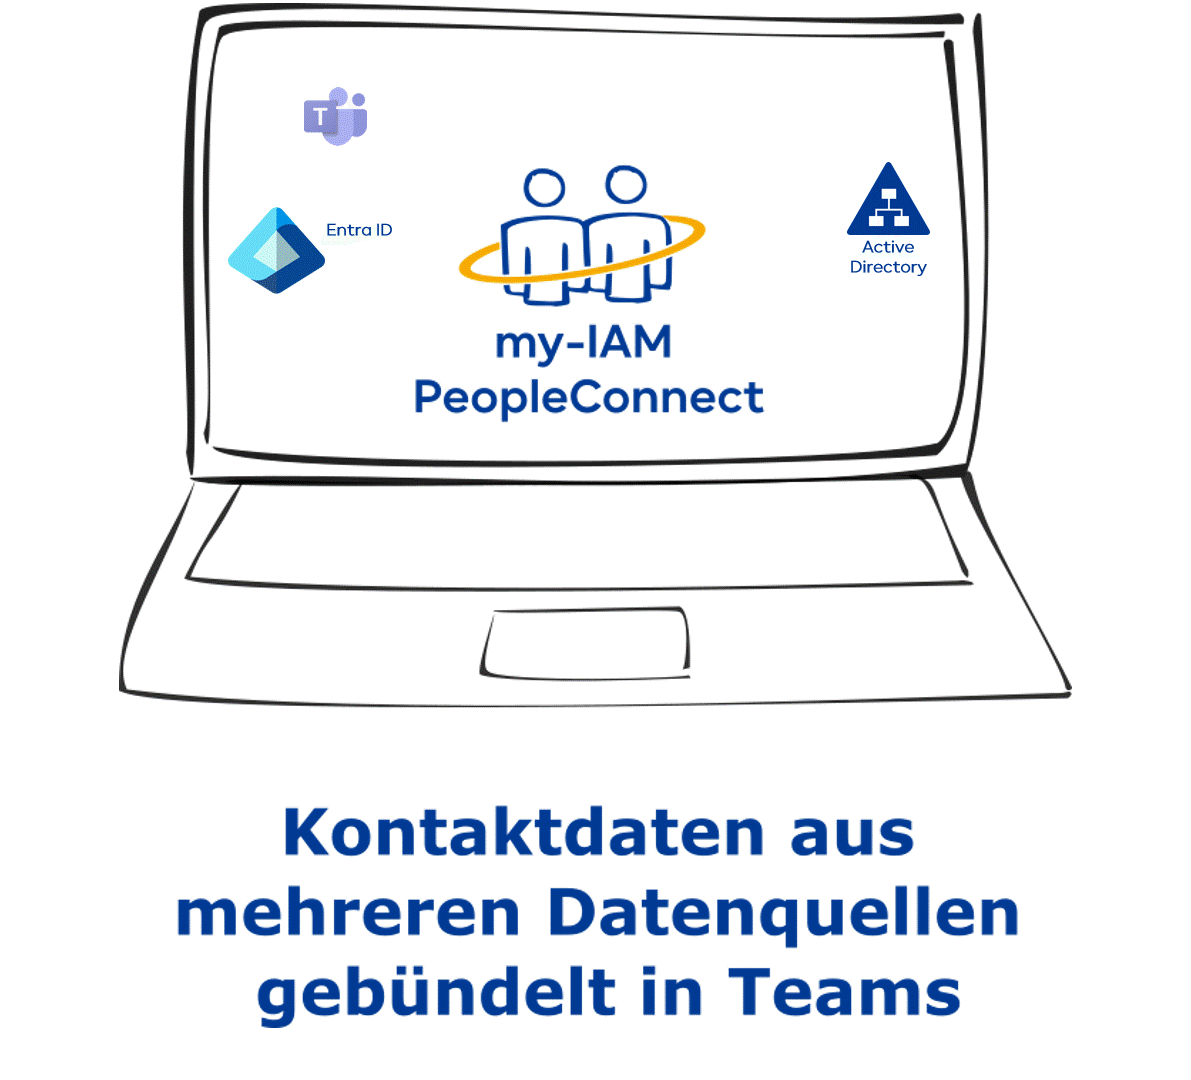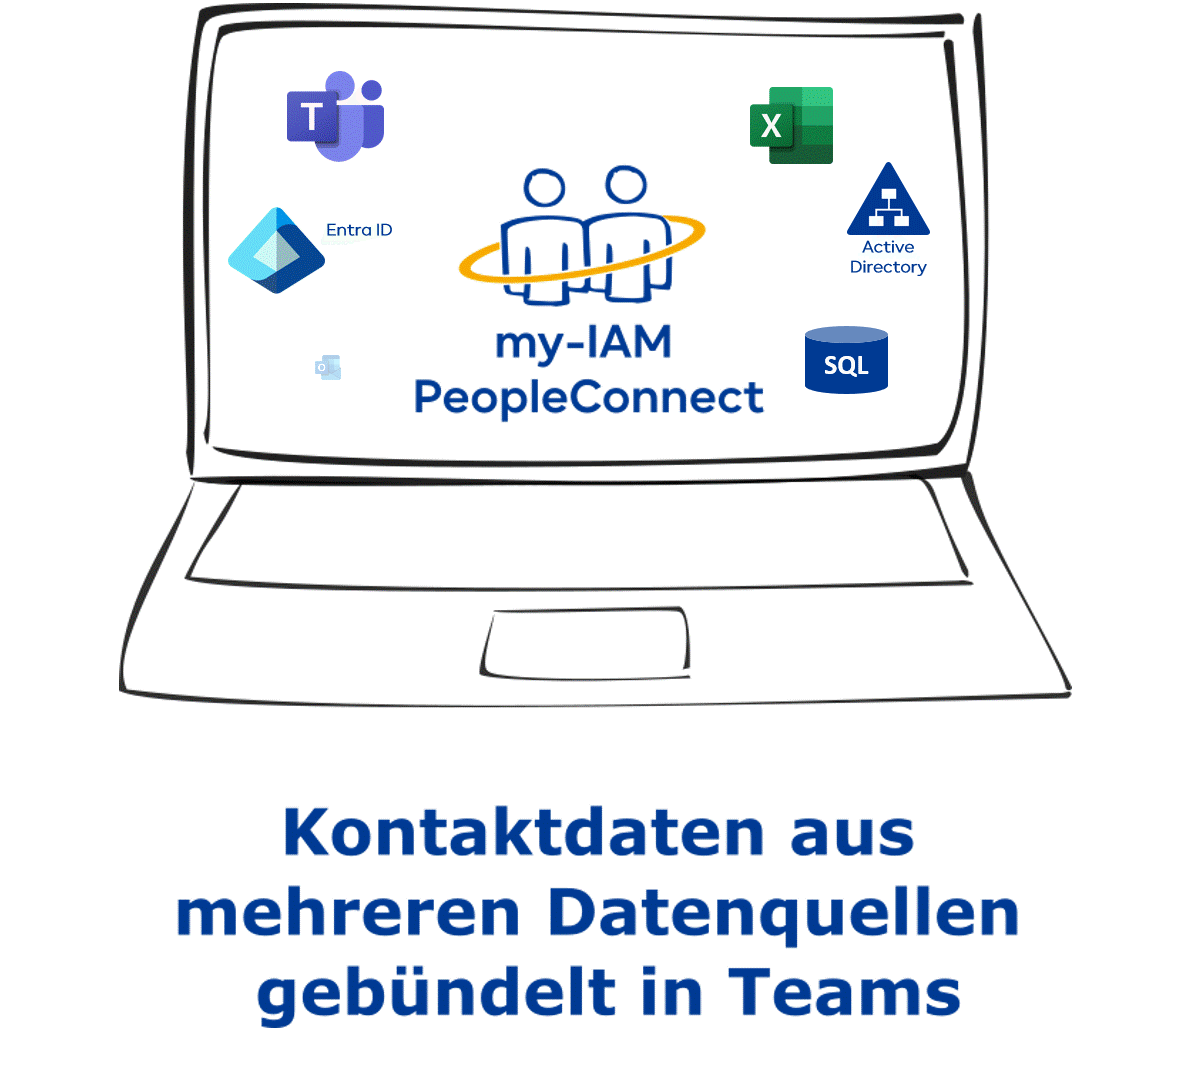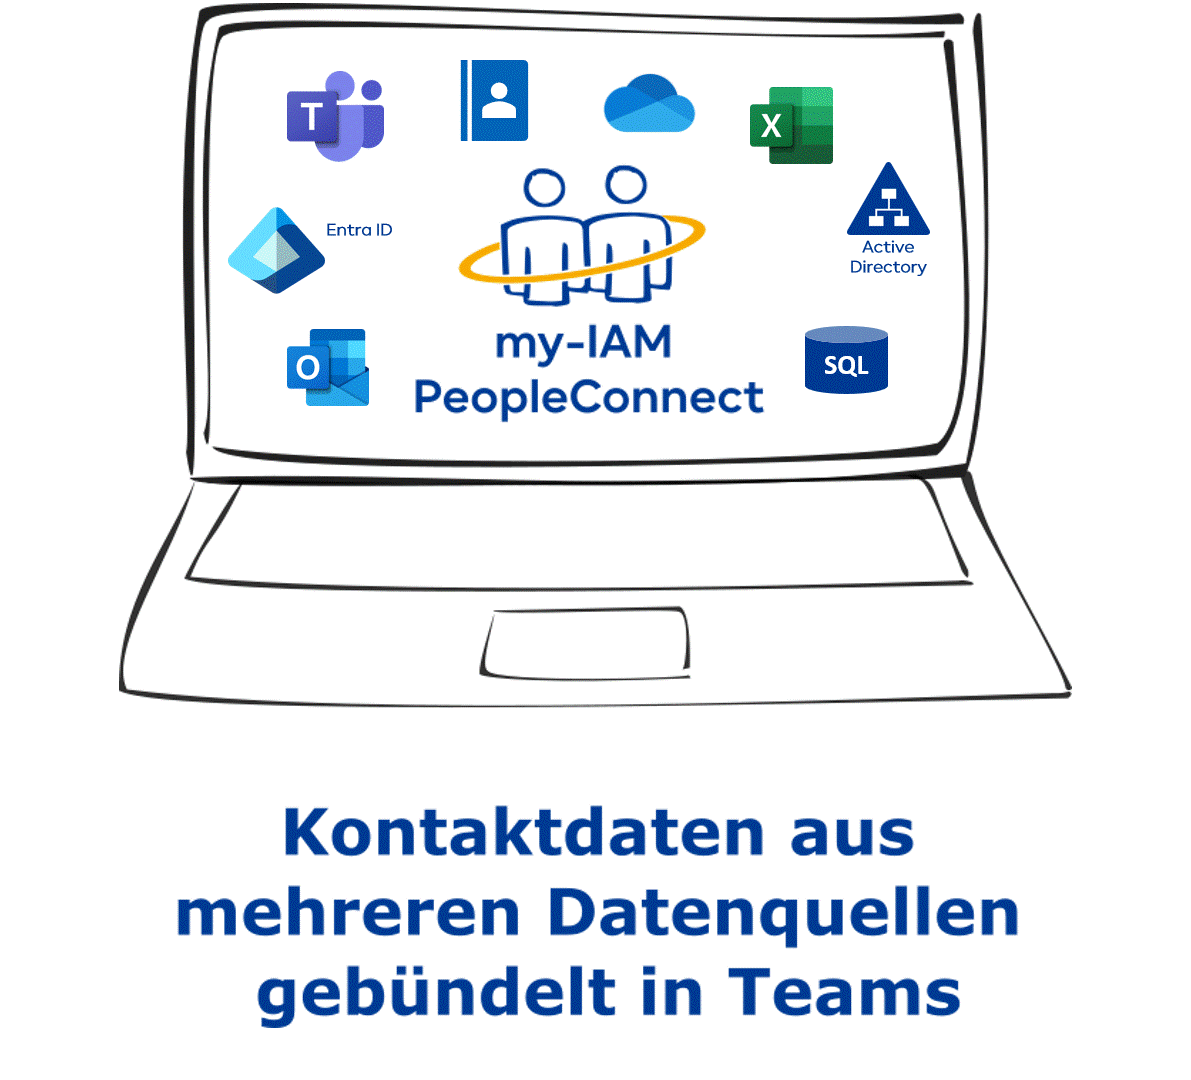
Ein modernes Microsoft-Netzwerk verarbeitet Identitäten über mehrere Ebenen. Das HR-System, z.B. LOGA3, kennt die Person und ihren Vertrag. Active Directory steuert die lokale Anmeldung und die klassischen Fachverfahren. Entra ID versorgt Microsoft 365 und Azure. Dazu kommen CRM, weitere Verzeichnisse wie Keycloak oder Google Identity, externe Kräfte und zunehmend technische Identitäten.
Onboarding heißt in dieser Realität nicht, ein Konto anzulegen. Es heißt, Attribute, Gruppen und Berechtigungen aus mehreren Quellen zum richtigen Zeitpunkt konsistent bereitzustellen. Genau hier entstehen die typischen Fehler: Der Administrator wechselt zwischen ADUC, Entra Admin Center und Skripten, übersieht Gruppen und gleicht Abweichungen zwischen On-Premises und Cloud von Hand ab.
Index
Was gehört zum IT-Onboarding?
IT-Onboarding bezeichnet die kontrollierte Anlage und Ausstattung einer digitalen Identität vom Eingang der Personaldaten bis zum ersten erfolgreichen Login. Dazu gehören Stammdaten, Konten in den benötigten Zielsystemen, Rollen und Gruppen, Lizenzen, Geräte- und Sicherheitsvorgaben sowie die Information der zuständigen Personen. Ein gutes Verfahren prüft Datenqualität, dokumentiert Entscheidungen und legt den Grundstein für spätere Änderungen und die Deaktivierung.
Typische Fehler beim Start neuer Mitarbeitender
Wo Brüche zwischen Systemen und Prozessen entstehen
In der Praxis scheitert der Start selten an einem einzelnen fehlenden Benutzerobjekt. Häufiger entstehen Brüche zwischen den Zuständigkeiten und Systemen:
- Informationen erreichen die IT zu spät oder unvollständig. Der Eintritt wird im HR-System erfasst, die benötigten Attribute stehen aber nicht immer rechtzeitig und vollständig bereit. Weil HR und IT in getrennten Systemen arbeiten, entsteht Nacharbeit, und Namenskonventionen werden nicht überall gleich angewendet.
- Ohne Rollenbezug fehlt die Orientierung bei Berechtigungen. Wird ein Konto vor dem Eintritt vorbereitet, fehlt oft eine klare Zuordnung von Rolle zu Berechtigung. Dann wird vorsorglich großzügig vergeben, und es sammeln sich über die Zeit Rechte an, die niemand mehr zuordnen kann.
- Active Directory und Entra ID entwickeln sich auseinander. Beide Verzeichnisse haben ihre Berechtigung, werden aber oft getrennt gepflegt. Abweichende Anzeigenamen, E-Mail-Adressen oder Gruppenmitgliedschaften sind die Folge und erschweren Support und Audit.
- Skripte lösen die Aufgabe, dokumentieren sie aber nicht. Ein lokales Skript legt zuverlässig ein Konto an. Wer die Freigabe erteilt hat und welche Schritte tatsächlich liefen, lässt sich aber nachträglich schwer belegen.
- Wechsel und Austritte brauchen denselben Ablauf wie der Eintritt. Werden sie nur gelegentlich oder von Hand bearbeitet, bleiben Berechtigungen länger wirksam als nötig. Mit denselben Regeln und Attributen wie beim Eintritt passt sich der Zugriff automatisch an.
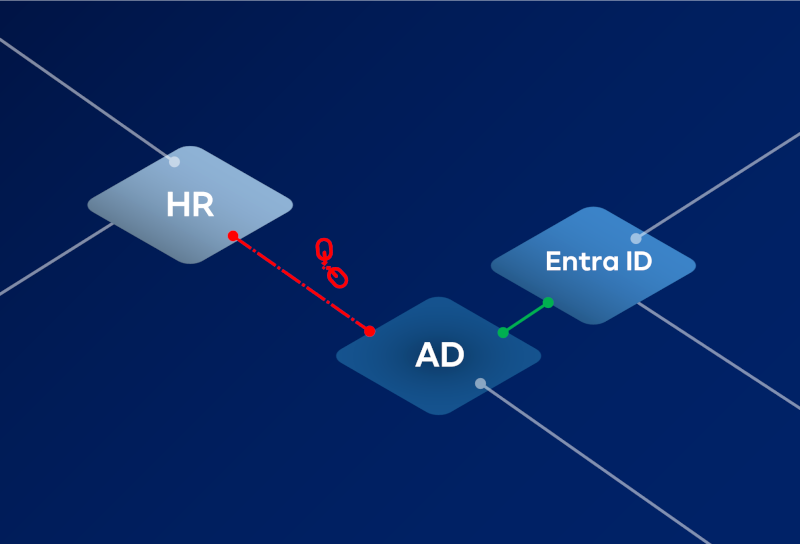
Die Konsequenz ist nicht nur ein holpriger erster Tag. Inkonsistente Identitäten führen zu manuellen Rückfragen, unnötigen Rechten und fehlender Nachvollziehbarkeit. Automatisierung ist deshalb nur dann belastbar, wenn sie mit eindeutigen Regeln, Ausnahmen und einem kontrollierten Datenmodell verbunden ist.
Unser Ansatz: eine Plattform, die verteilte Identitäten zusammenführt
Identitäten liegen in verschiedenen Systemen, und jedes System hat seine Berechtigung. Die Aufgabe ist deshalb nicht, alles in ein neues Verzeichnis zu überführen, sondern die vorhandenen Quellen zu einer konsistenten Sicht zu verbinden.
my-IAM übernimmt genau das. Active Directory, Entra ID, HR-Systeme wie LOGA3 und weitere Quellen werden als Provider angebunden, und die Plattform führt ihre Informationen zusammen. Die einzelnen Serviceeinheiten laufen unabhängig voneinander und lassen sich auch über Cloud-Grenzen hinweg betreiben. Es gibt keinen klassischen Zentral-Service, der zum Single Point of Failure wird.
Für das Onboarding bringt das konkrete Vorteile:
- Zentrale Identitätsplattform
- Verteilte und skalierbare Architektur
- Klare Trennung von Datenquelle, Verarbeitung und Zielsystemen
- Flexible Anbindung weiterer Systeme und Services
Verteilte Identitätslandschaften als Chance: Was das IT-Onboarding dafür braucht
Für das IT-Onboarding heißt das: Ein Mitarbeiter ist nicht „ein Datensatz“, sondern eine zusammengeführte Sicht auf Konten und Eigenschaften in mehreren Systemen. Synchronisation allein bildet diese Sicht nicht automatisch ab, denn die Quellen liefern unterschiedliche Attribute, Zeitpunkte und Verantwortlichkeiten. Entscheidend ist deshalb nicht, die Verteilung aufzulösen, sondern sie sauber zu verbinden.
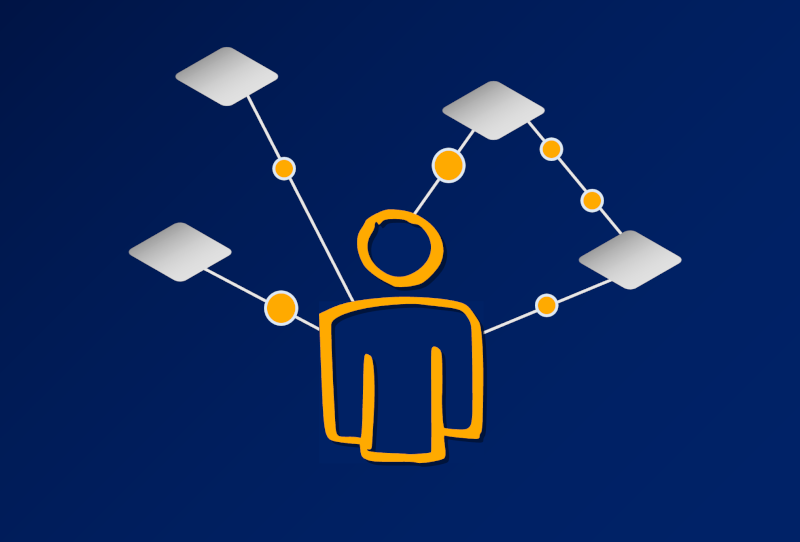
Genau darin liegt der Vorteil gegenüber einem monolithischen Zentralmodell. Eine verteilte Architektur hält Identitäten und Services dort, wo es fachlich, technisch und regulatorisch sinnvoll ist. Das ist gelebte Souveränität: offene Schnittstellen, kein Single Point of Failure und Unabhängigkeit von einzelnen Providern. my-IAM ist als souveräne, verteilte IGA-Plattform für hybride und native Cloud-Infrastrukturen darauf ausgelegt.
Welches Verzeichnis führt: HR, Active Directory oder Entra ID?
Die Frage „Welches Verzeichnis ist führend?“ ist zu grob. Für den Beschäftigungsstatus und die organisatorischen Stammdaten sollte HR die fachliche Quelle sein. Active Directory kann für lokale Windows- und Fachanwendungen maßgeblich sein; Entra ID für Cloud-Identität, moderne Authentifizierung und Microsoft-365-Zugriffe.
👉 Führend ist also jeweils die Quelle für ein klar definiertes Attribut, nicht zwangsläufig ein einziges Gesamtsystem.
Microsoft beschreibt für Entra ID Governance ebenfalls einen Lebenszyklus aus HR-Quellen, Active Directory und Entra ID. Entscheidend sind Mapping-, Matching- und Berechtigungsregeln.
my-IAM ergänzt dieses Prinzip um eine verteilte Service-Ebene: Die my-IAM Services können mehrere Provider wie Entra ID, Active Directory, Keycloak oder kundeneigene Systeme parallel ansprechen und Governance-Prozesse automatisieren.
IT-Onboarding automatisieren mit my-IAM
Unsere my-IAM platform ist das technische Fundament für das IT-Onboarding. Die Plattform verbindet die vorhandenen Systeme und führt die Regeln aus, während Fachbereiche mit verständlichen Aufgaben und Freigaben arbeiten.
Was my-IAM im Onboarding übernimmt:
- Merge: Konten und Eigenschaften aus HR-System, Active Directory, Entra ID und weiteren Quellen werden zu einer zusammenhängenden Identität verbunden.
- Mapping: Pro Attribut ist festgelegt, aus welcher Quelle es kommt und in welches Zielsystem es geschrieben wird.
- Anreichern: Ein Objekt lässt sich um zusätzliche Informationen ergänzen, die in keinem Quellsystem stehen.
- Automatisierung: Eintritts-, Änderungs- und Austrittsprozesse laufen regelbasiert und mit den nötigen Freigaben ab.
- Monitoring: Der Zustand der Systeme und Abweichungen zwischen ihnen sind jederzeit sichtbar.
- Auditing: Jede Änderung und jede Freigabe ist nachvollziehbar dokumentiert.
Drei Eigenschaften, die den Unterschied machen
Aktualität: Eintritte und Änderungen werden zeitnah verarbeitet. Listen per E-Mail und manuelle Übergaben entfallen.
Konsistenz: Ein gemeinsames Objekt- und Regelmodell, definierte Attributquellen und kontrollierte Provisionierung sorgen dafür, dass Active Directory und Entra ID dieselbe Sprache sprechen.
Ausfallsicherheit: Die verteilte RealTalk-Technologie der my-IAM platform kommt ohne klassischen Zentral-Service aus. Fällt ein Teil der Umgebung aus, bleibt das Gesamtsystem funktionsfähig. Services und Daten lassen sich verteilt betreiben, auch über Cloud-Grenzen hinweg. Entwicklung und Betrieb der Technologie erfolgen in Deutschland.
Regeln statt versteckter Skripte
Jede Firma hat Regeln dafür, wie z.B. Anmeldenamen aussehen. Zum Beispiel: vorname.nachname. Oft steckt diese Regel in einem Skript, das nur eine Person versteht. Mit my-IAM legen Sie die Regel einmal fest. Sie gilt dann bei jedem neuen Mitarbeiter, und jeder kann sie nachlesen.
Beispiel: von LOGA3 bis zum ersten Login
Das folgende Beispiel ist ein fachliches Zielbild für eine LOGA3-Quelle. Die konkrete Schnittstelle, Feldbelegung und Freigabelogik muss im jeweiligen Projekt bestätigt werden. Der Ablauf zeigt, wie ein Eintrittsereignis über my-IAM in lokale und cloudbasierte Zielsysteme gelangen kann. Als Zielsystem kann unser FirstWare IDM-Portal eingesetzt werden, eine IGA-Lösung für die automatisierte Provisionierung und das Lifecycle Management aller Identitäten und Gruppen in komplexen, hybriden IT-Landschaften.
|
Attribut / Ereignis |
Wirkung |
Zielsystem |
|
Personalnummer, Eintrittsdatum |
Eindeutiges Matching; Aktivierung zum vereinbarten Zeitpunkt |
my-IAM / FirstWare IDM-Portal |
|
Vorname, Nachname, Organisation |
Bildet Anzeigename und organisatorischen Kontext |
Active Directory, Entra ID |
|
E-Mail-Adresse, UPN |
Ermöglicht Cloud-Anmeldung nach Namensregel |
Entra ID |
|
sAMAccountName |
Ermöglicht lokale Windows-Kompatibilität nach Namensregel |
Active Directory |
|
Rolle, Standort, Kostenstelle |
Leitet Gruppen, Anwendungen und Freigaben ab |
AD-Gruppen, Entra-Zuweisungen, Fachanwendungen |
|
MFA-/Willkommensaufgabe |
Führt die Person sicher zum ersten Login |
Entra ID / FirstWare IDM-Portal |
Vor dem ersten Login sollte ein technischer Prüfpunkt stehen: Existieren die erforderlichen Konten, stimmen die relevanten Attribute überein, sind nur die vorgesehenen Rechte aktiv und ist der Ablauf dokumentiert? Erst dann erhält die Person die Startinformation. So wird IT-Onboarding vom Kontoanlegen zum kontrollierten Geschäftsprozess.
Mover und Leaver: Berechtigungen bei Veränderungen aktuell halten
Mit dem ersten Arbeitstag ist die Verwaltung einer Identität nicht abgeschlossen. Besonders aufwendig sind Rollen- und Organisationswechsel, sogenannte Mover-Prozesse. Ändern sich Aufgaben, Abteilungen oder Standorte, müssen die zugehörigen Berechtigungen überprüft und angepasst werden. Alte Zugriffsrechte müssen entfallen, neue hinzukommen. Sind mehrere Verzeichnisse und Anwendungen betroffen, bedeutet das ohne automatisierte Abläufe viel manuelle Arbeit. Werden Anpassungen vergessen, bleiben Berechtigungen bestehen, die für die neue Aufgabe nicht mehr benötigt werden.
Ein geregelter Mover-Prozess verknüpft Änderungen an Rolle und Organisation mit den entsprechenden Berechtigungsanpassungen. Neue Rechte werden nach dem Need-to-know-Prinzip vergeben, nicht mehr benötigte entzogen. Freigaben und Änderungen sollten dabei nachvollziehbar dokumentiert sein.
Beim Leaver-Prozess kommt es darauf an, Zugänge zum richtigen Zeitpunkt zu deaktivieren und alle relevanten Zielsysteme einzubeziehen. Dazu gehören auch die Behandlung aktiver Sitzungen und Tokens sowie die geregelte Übergabe geschäftlicher Daten.
NIS2, ISO 27001 und DSGVO stellen unterschiedliche Anforderungen, unterstreichen aber die Bedeutung angemessener Zugriffskontrollen, des Schutzes personenbezogener Daten und nachvollziehbarer Prozesse. Identity Governance & Administration (IGA) unterstützt Unternehmen dabei, Berechtigungen über den gesamten Identitätslebenszyklus kontrolliert zu verwalten.
Die my-IAM platform bildet die verteilte Service-Ebene, um Identitätsinformationen aus unterschiedlichen Quellen zusammenzuführen und Änderungen systemübergreifend zu verarbeiten. Unsere IGA-Lösung zur Benutzer- und Berechtigungsverwaltung FirstWare IDM-Portal unterstützt Governance-Prozesse mit Rezertifizierungen, Freigaben und Reporting.
Fazit: Identitäten souverän in den ersten Arbeitstag bringen
Onboarding gelingt nicht mit einer weiteren Synchronisation, sondern mit klaren Regeln, offenen Schnittstellen und einer Architektur, die Ihre Systeme verbindet, statt sie zu ersetzen. my-IAM führt HR-Daten, Verzeichnisse und Rollen zu einer Identität zusammen, verteilt betrieben und ohne Single Point of Failure.
So erhalten neue Mitarbeitende am ersten Tag genau die Zugänge, die sie brauchen.
Möchten Sie Ihr Joiner-Mover-Leaver-Modell weiterentwickeln? Kontaktieren sie uns.